



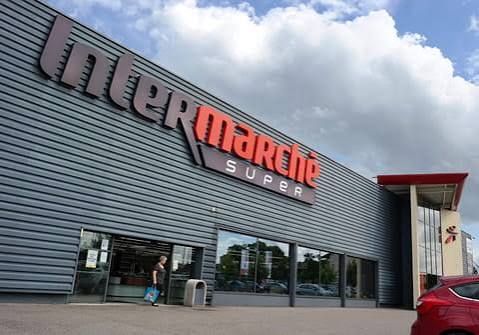
Dans la nuit du 11 au 12 octobre 2026, une cyberattaque d'un nouveau type a visé plusieurs enseignes françaises, dont Intermarché, E.Leclerc et Super U, comme le rapporte BFMTV. Cette fois, les pirates ne se sont attaqués ni aux caisses ni aux fichiers des clients, mais à un équipement beaucoup plus inattendu : les systèmes informatiques qui pilotent les frigos et les congélateurs des supermarchés. Ces derniers ont été transformés en appareils chauffants, avec des températures allant parfois jusqu'à 50°. Quand les équipes sont arrivées le matin, la chaîne du froid était rompue depuis des heures. Les dégâts sont considérables puisqu'une grande partie des produits frais et surgelés ont dû être jetés…
Piratage des grands distributeurs : une attaque d'un nouveau type
Dominique Schelcher, le patron de Cooperative U – à laquelle appartiennent Super U, Hyper U et U Express – a confirmé la cyberattaque sur X en fin de matinée. "Une cyberattaque touche depuis cette nuit les installations de production de froid de plusieurs magasins de notre réseau", affirme-t-il. "S'attaquer à des équipements essentiels à la conservation des produits frais et à l'approvisionnement alimentaire des Français est d'une extrême gravité et est inédit. C'est inacceptable".
Dans les grandes surfaces, les frigos et les congélateurs sont pilotés par des systèmes de régulation qui surveillent et ajustent automatiquement la température. Ces boîtiers permettent aussi de programmer certaines opérations, comme le dégivrage, et de suivre le fonctionnement des installations à distance. Cette centralisation facilite la maintenance de dizaines de meubles réfrigérés, mais elle présente aussi un risque : si un pirate prend le contrôle du système, il peut alors modifier les réglages de plusieurs équipements à la fois.
Selon les premiers éléments connus, l'attaque aurait exploité des versions anciennes du logiciel de régulation de Danfoss, le fabricant danois qui équipe de nombreux supermarchés. Les pirates n'auraient pas coupé le froid, mais détourné le dégivrage, une fonction qui sert habituellement à faire fondre le givre qui s'accumule sur les équipements. Les cybercriminels auraient activé un dégivrage continu avec une consigne réglée à 50 degrés, si bien que les réfrigérateurs et congélateurs ont fonctionné comme des radiateurs pendant des heures. Autant dire que cela ne pardonne pas…
Piratage des grands distributeurs : des dégâts considérables
Sur le terrain, Intermarché semble être l'enseigne la plus durement touchée, avec environ 150 magasins concernés selon les premières estimations du secteur. Des établissements E.Leclerc et du réseau U sont également victimes de l'attaque. D'autres commerces, notamment des magasins Metro et des boucheries indépendantes, pourraient aussi avoir été affectés, mais leur nombre reste à préciser.
Les dégâts dépendent en grande partie de la durée pendant laquelle les installations sont restées hors de contrôle. Plus les températures sont restées élevées longtemps, plus les stocks ont été compromis. Certains magasins ont dû vider des rayons entiers de produits frais et surgelés, tandis que d'autres ont réussi à en sauver une partie.
À Haguenau, dans le Bas-Rhin, les pertes donnent une idée de l'ampleur des dégâts : l'Intermarché aurait perdu pour environ 50 000 euros de produits surgelés, tandis que le magasin E.Leclerc de la même ville aurait dû jeter des produits frais représentant quelque 220 000 euros. À l'échelle nationale, la facture pourrait se chiffrer en millions d'euros, même si l'ampleur totale des dégâts n'est pas encore connue.
Piratage des grands distributeurs : une faille qui avait déjà été signalée
Ce risque n'était pourtant pas totalement inconnu. Le 9 août 2026, des chercheurs de l'équipe Team82, spécialisée dans la cybersécurité industrielle chez Claroty, ont publié une analyse d'un régulateur Danfoss, l'AK-SM 800A. En explorant les appareils accessibles depuis Internet, ils ont repéré 2 765 boîtiers dont l'interface d'administration pouvait être atteinte depuis n'importe quelle connexion.
Les chercheurs ont également découvert un mécanisme susceptible de permettre une connexion avec des droits d'administrateur sans connaître le mot de passe habituel. Un tel accès permet de modifier les paramètres de fonctionnement des équipements. Danfoss avait alors publié des correctifs pour certaines vulnérabilités. Rien ne permet toutefois, à ce stade, d'affirmer que les pirates ont exploité précisément cette faille lors de l'attaque du 11 octobre – mais c'est une possibilité.
Le problème tient aussi à la manière dont ces installations sont gérées. Les régulateurs sont souvent entretenus par des prestataires spécialisés, qui doivent pouvoir intervenir à distance pour diagnostiquer une panne ou ajuster un réglage. Si ces accès ne sont pas suffisamment protégés, les pirates peuvent potentiellement utiliser les mêmes portes d'entrée que les techniciens. Pour limiter les risques, Danfoss recommande de placer ses équipements derrière des pare-feu, configurés pour n'autoriser que les connexions légitimes.
À ce stade, aucune revendication ou demande de rançon liée à cette opération n'a été rendue publique. Contrairement aux cyberattaques qui cherchent à voler des données ou à bloquer les systèmes informatiques d'une entreprise, cette opération d'un genre nouveau semble avoir visé directement des équipements physiques pour nuire à des activités commerciales. L'enquête devra déterminer comment les pirates ont obtenu cet accès et si d'autres installations utilisant les mêmes régulateurs sont exposées.